
티스토리 뷰
목차
자동화 도구는 연결한 모든 서비스의 권한을 대신 쥐고 있다. 키 보관과 권한 범위, 웹훅 인증을 점검하는 순서를 정리한다.
자동화를 몇 개 만들고 나면 도구 한 곳에 메일과 시트, 결제 서비스 계정이 모두 물려 있다. 그 계정 하나가 뚫리면 연결한 서비스 전부가 함께 열린다.
이 글은 API 키를 어디에 두어야 하는지, 권한을 어디까지 줄여야 하는지, 웹훅과 계정 설정에서 무엇을 확인해야 하는지를 정리한다.
위험은 권한에서 시작된다
핵심 요약 │ 자동화 도구는 연결한 서비스의 권한을 그대로 넘겨받는다.
워크플로 하나를 만들려고 계정을 연결하면 그 순간부터 도구는 해당 서비스에서 할 수 있는 일을 대신 할 수 있게 된다. 설정할 때는 편하라고 넓은 권한을 주고, 그 상태가 그대로 굳는다.
워크플로에 넣은 키 하나가 새면 정식 연동과 똑같은 권한이 외부로 넘어간다.
그래서 점검 순서도 정해진다. 키를 어디에 두었는지, 그 키가 무엇까지 할 수 있는지, 누가 워크플로를 건드릴 수 있는지 순으로 확인한다.
키는 자격증명에 저장한다
핵심 요약 │ 노드나 본문에 키를 직접 적지 않는다.
가장 흔한 실수는 HTTP 요청 노드의 주소나 헤더에 키를 그대로 적는 것이다. 이렇게 하면 워크플로를 내보내거나 공유할 때 키가 함께 나간다. 실행 기록에도 남는다.
세 도구 모두 자격증명을 따로 보관하는 기능이 있다. n8n은 저장한 자격증명을 암호화하며, 그 암호를 푸는 열쇠는 인스턴스 설정 폴더에 있다. 이 열쇠를 잃으면 저장된 자격증명을 다시 쓸 수 없다. 반대로 말하면 이 열쇠가 새면 자격증명 전체가 위험해진다.
확인 항목 │ 워크플로 안에 평문으로 적힌 키, 토큰, 비밀번호가 있는지
권한 범위를 좁힌다
핵심 요약 │ 자동화가 실제로 쓰는 동작만 허용한다.
n8n 공식 문서는 서비스가 지원한다면 API 키의 접근 범위를 필요한 리소스로 제한하라고 권한다. 시트에 행을 추가하는 자동화라면 드라이브 전체 삭제 권한까지 줄 이유가 없다.
세 가지 방법이 있다.
첫째, 연결용 전용 계정을 따로 만든다. 사람 계정을 쓰면 그 사람이 퇴사할 때 자동화가 멈추고, 권한도 필요 이상으로 넓다.
둘째, OAuth로 연결할 때 요청하는 범위를 확인한다.
셋째, 읽기만 필요한 연결은 읽기 전용 권한으로 발급한다.
임시 자격증명을 쓸 수 있으면 더 낫다. n8n의 AWS 연결은 장기 키 대신 역할을 잠시 빌려 쓰는 방식을 지원한다. 자동으로 만료되는 자격증명이라 유출 시 피해 기간이 짧다.
웹훅은 기본이 무방비다
핵심 요약 │ 인증을 켜지 않으면 주소를 아는 누구나 실행할 수 있다.
n8n의 보안 감사 안내문은 이 점을 분명히 짚는다. 보호되지 않은 웹훅은 주소를 아는 제3자가 워크플로를 호출할 수 있게 한다는 것이다. 권장 사항도 명확하다. 인증 항목을 없음이 아닌 다른 값으로 바꾸거나, 들어온 데이터를 검증하는 노드를 두라는 것이다.
n8n 웹훅은 기본 인증, 헤더 인증, JWT 방식을 지원한다. 내부용이라면 헤더 인증에 충분히 긴 값을 쓰는 것이 최소선이다. 외부에 열어야 한다면 서명 검증이나 게이트웨이를 앞에 두는 편이 안전하다.
주소 자체도 비밀로 취급한다. 문서나 채팅방에 붙여 둔 웹훅 주소는 그대로 열쇠가 된다.
계정과 접근 관리
핵심 요약 │ 사람 쪽 관리가 빠지면 기술 설정도 소용없다.
Zapier는 모든 요금제에서 2단계 인증을 제공하고, 상위 요금제에서 SAML 방식 통합 로그인과 감사 로그, 앱 접근 제어와 동작 제한을 제공한다. Make도 2단계 인증과 조직 차원의 강제 적용을 제공하며, 상위 요금제에서 통합 로그인과 감사 로그, 팀 역할 설정을 제공한다.
n8n은 보안 설정으로 통합 로그인, 2단계 인증, 암호화 키 주기적 교체, 노드 제한, 공개 API 차단, 실행 데이터 가리기를 안내한다. 어느 도구든 공통으로 확인할 것은 같다. 퇴사자 계정이 남아 있는지, 공유된 연결을 누가 쓸 수 있는지다.

n8n 보안 감사 돌리기
핵심 요약 │ 명령 한 줄로 위험 지점 목록을 받을 수 있다.
n8n을 쓴다면 내장된 보안 감사 기능이 가장 빠른 점검 수단이다. 명령줄, 공개 API, n8n 노드 세 가지 방법으로 실행할 수 있다.
n8n audit
결과는 다섯 가지 보고서로 나온다.
자격증명 보고서는 어느 워크플로에서도 쓰지 않는 자격증명을 찾아 준다.
데이터베이스 보고서는 SQL 노드 질의문에 표현식을 쓴 곳을 짚는다. 주입 공격으로 이어질 수 있는 부분이다.
파일시스템 보고서는 파일을 읽고 쓰는 노드를 나열한다.
노드 보고서는 위험한 공식 노드와 커뮤니티 노드, 사용자 정의 노드를 보여 준다.
인스턴스 보고서는 보호되지 않은 웹훅과 빠진 보안 설정, 버전이 낡았는지를 알려 준다.
커뮤니티 노드는 특히 주의할 대상이다. 감사 안내문은 커뮤니티 노드가 n8n 팀의 검증을 거치지 않으며 호스트 시스템에 접근할 수 있다고 밝히고 있다.
정기 점검 항목
핵심 요약 │ 한 번 설정하고 끝내면 시간이 지나며 다시 벌어진다.
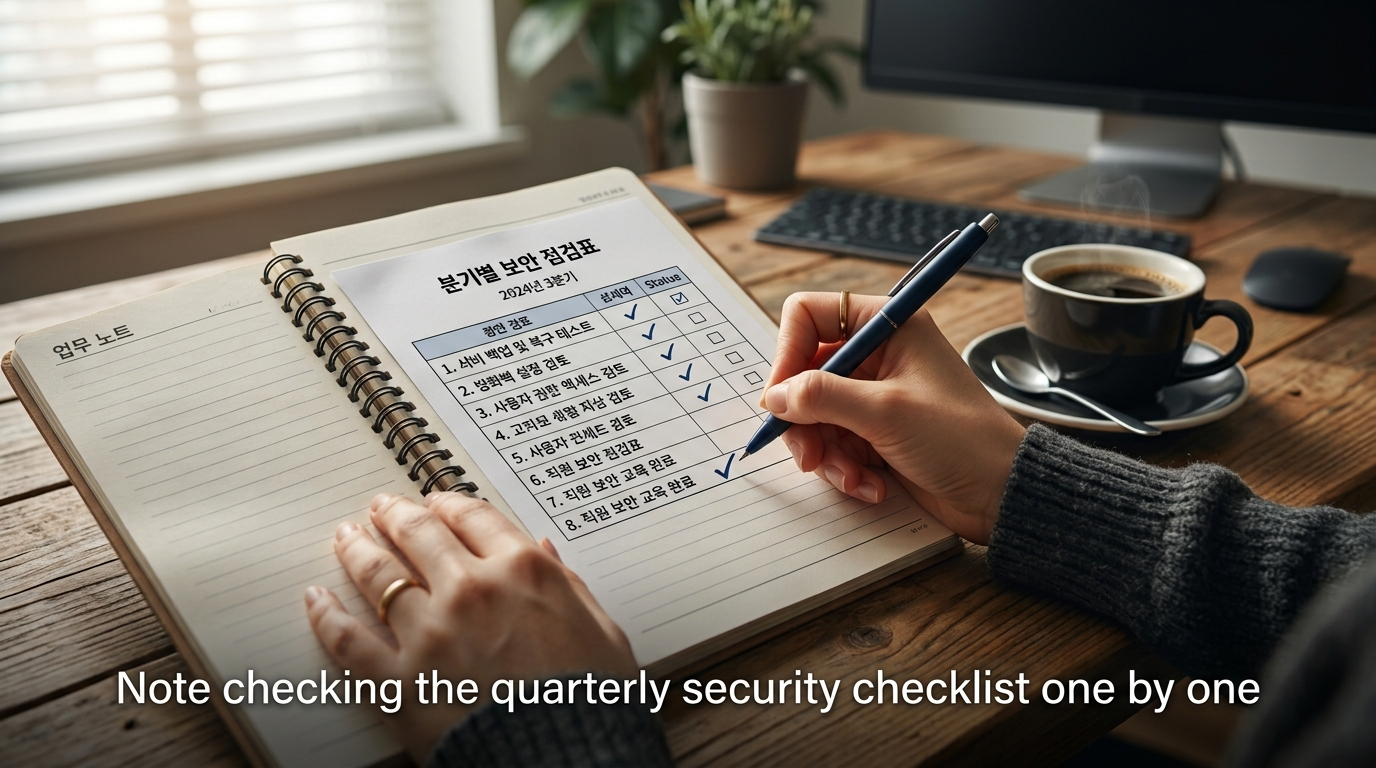
분기마다 확인할 목록을 정해 두면 관리가 쉬워진다. 쓰지 않는 자격증명과 워크플로를 지우고, 키를 주기적으로 새로 발급하며, 도구 버전을 올린다. 새 담당자가 들어오거나 연동을 추가한 직후에도 한 번 점검한다.
실행 기록도 확인 대상이다. 오류 메시지에 응답 본문이 그대로 담기면 그 안에 개인정보나 토큰이 남는 경우가 있다. 알림 문구에는 필요한 정보만 담는다.
마치는 글과 실행 순서
여러 자료를 맞춰 보니 결국 남는 건 권한 설계였다. 도구를 바꾼다고 안전해지지 않는다. 지금 확인해 두면 나중에 다툴 일이 줄어든다.
- 워크플로를 열어 평문으로 적힌 키가 있는지 확인하고 자격증명으로 옮긴다.
- 웹훅마다 인증 설정을 확인하고 없음으로 된 것을 먼저 고친다.
- 연결에 쓰는 계정과 권한 범위를 점검해 필요 없는 권한을 회수한다.
세 가지를 끝낸 뒤에 정기 점검 주기를 달력에 넣어 둔다. 설정보다 주기가 오래간다.
오류 대응에 드는 시간도 자동화 비용에 포함된다. 계산 방법은 이 글에 정리했다.
함께 읽을 글
- n8n 셀프호스팅 설치, 도커 한 줄 명령으로 첫 워크플로까지
- n8n AI Agent로 문의 메일 자동 분류하고 답장 초안까지 만들기
- Make 시나리오 오류 처리법: 미완료 실행과 자동 재시도 설정하기
어느 항목에서 가장 많이 걸리셨는지 댓글로 알려 주세요. 점검 목록은 환경마다 달라서 사례가 쌓이면 도움이 됩니다. 공유도 부탁드립니다.
검증 출처
- n8n 문서 – 보안 설정
- n8n 문서 – 보안 감사 실행
- n8n 문서 – 보안 감사 보고서 구성
- n8n 문서 – 감사 API
- n8n 문서 – 사용자가 할 수 있는 보안 조치
- n8n 문서 – 웹훅 인증 방식
- n8n 문서 – AWS 역할 위임 자격증명
- n8n 문서 – SSL 설정
- n8n – 보안 정책
- GitHub – n8n 감사 위험 노드 목록
- Zapier 공식 요금제 – 보안 기능 비교
- Make 공식 요금제 – 보안 기능 비교
- Make – 보안 안내
- Make 헬프센터 – 데이터 보호
'업무자동화' 카테고리의 다른 글
| Make 시나리오 오류 처리법: 미완료 실행과 자동 재시도 설정하기 (0) | 2026.09.24 |
|---|---|
| n8n AI Agent로 문의 메일 자동 분류하고 답장 초안까지 만들기 (0) | 2026.09.23 |
| Zapier·Make·n8n 요금, 단계 수와 실행 횟수로 계산하기 (0) | 2026.09.22 |
| n8n 셀프호스팅 설치, 도커 한 줄 명령으로 첫 워크플로까지 (0) | 2026.09.21 |
| 구글 폼 자동 답장 만들기: Autocrat로 맞춤 PDF·이메일 자동 발송 (0) | 2026.09.20 |